
איך לבחור חברת שירותי מחשוב לעסק
שירותי מחשוב ושירותי IT לעסק עם סל של שירותים הניתנים לעסק ולארגון במסגרת הסכם שירות הכוללים שירותי תמיכה 24/7, אבט…

השאירו פרטים, וצוות סיסמארטר יחזור אליכם בהקדם.
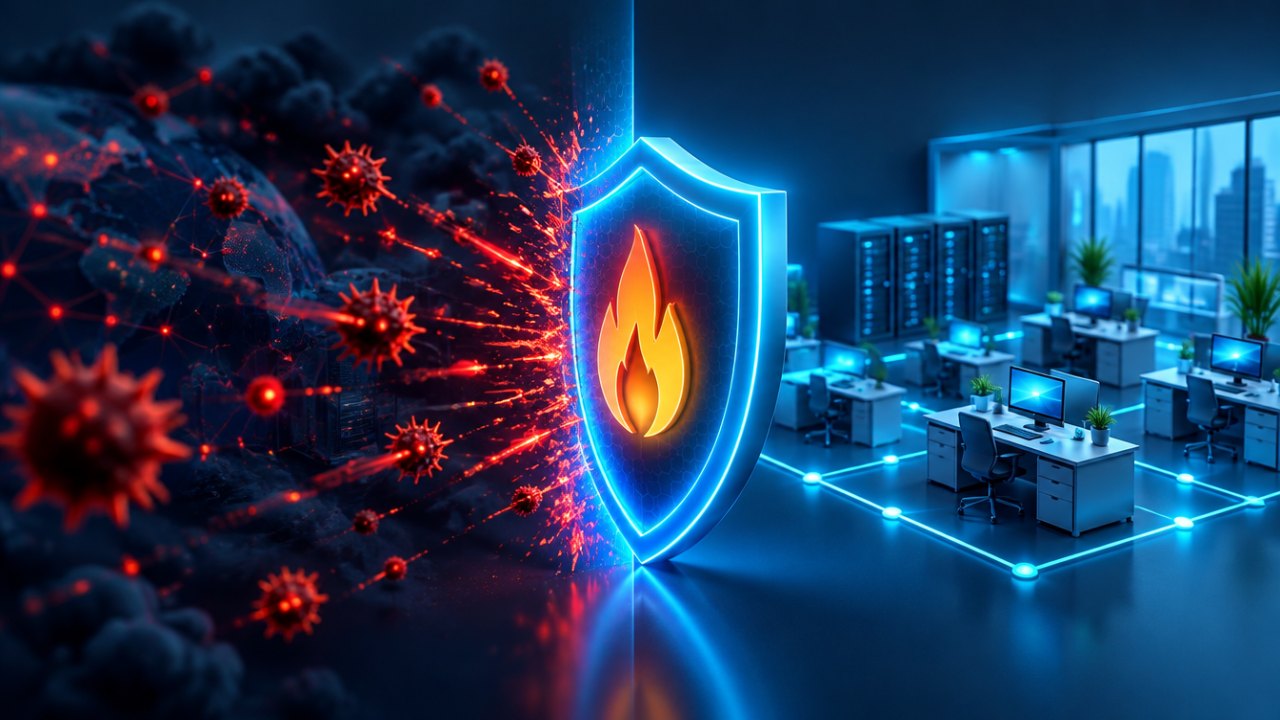
חומת אש, שנקראת גם פיירוול, היא ציוד או תוכנה שיושבים בין הרשת הפנימית של העסק לבין האינטרנט, ומחליטים איזו תעבורה מותר להעביר ואיזו לחסום. היא אחת משכבות ההגנה הבסיסיות ברשת עסקית, ובדרך כלל הדבר הראשון שתוקף פוגש כשהוא מנסה להגיע למחשבים ולשרתים של העסק.
המדריך מיועד לבעלי עסקים ולמנהלי משרד שרוצים להבין מה חומת אש עושה בפועל, במה היא שונה מנתב רגיל ומאנטי וירוס, אילו יכולות כדאי לדרוש ואיך בוחרים ומטמיעים אותה. אין כאן השוואת דגמים או מחירים, כי הבחירה תלויה בגודל העסק, בשימושים ובתקציב.
חומת אש היא נקודת בקרה על תעבורת הרשת. כל חבילת מידע שנכנסת לרשת או יוצאת ממנה נבדקת מול כללים שהוגדרו מראש. אם החבילה מתאימה לכלל שמתיר אותה, היא עוברת. אם היא מתאימה לכלל שחוסם, או שאין כלל שמתיר אותה, היא נחסמת.
הדימוי הנפוץ הוא שומר בכניסה לבניין. הוא לא מכיר כל אדם אישית, אבל הוא בודק מי נכנס, לאן ובאיזה אישור. בפועל חומת אש מסתכלת על כתובות, פורטים, אפליקציות ולפעמים גם על התוכן עצמו, ומחליטה בהתאם.
חומת אש יכולה להיות מכשיר פיזי שמותקן בארון התקשורת, תוכנה שרצה על שרת, או שירות בענן. בעסקים קטנים ובינוניים נפוץ הציוד הפיזי, כי הוא נותן שליטה על כל התעבורה שנכנסת ויוצאת מהמשרד.
המשמעות לעסק היא שכל מה שנכנס לרשת עובר בדיקה, וכל מה שיוצא ממנה נשאר בשליטה. כשמשהו חשוד קורה, חומת האש היא גם המקום הראשון שבו מחפשים עקבות.
חשוב לדעת שהמונח חומת אש משמש בשני מובנים. יש חומת אש ברמת הרשת, שמגינה על כל המשרד, ויש חומת אש ברמת המחשב, שמובנית בחלונות ומגינה על מחשב בודד. שתיהן שימושיות, אבל חומת האש של הרשת היא זו שנותנת לעסק שליטה מרכזית, והיא עיקר הדיון במדריך הזה.
נתב מחבר בין רשתות ומנתב תעבורה. רבים מהנתבים הביתיים כוללים חומת אש בסיסית, שחוסמת תעבורה נכנסת שלא התבקשה. אבל נתב ביתי לא נותן שליטה מפורטת, ולא מזהה אפליקציות או איומים כמו שחומת אש עסקית עושה.
אנטי וירוס ו-EDR פועלים על המחשב עצמו ומחפשים קוד זדוני. חומת אש פועלת ברמת הרשת ומונעת מלכתחילה תעבורה חשודה. שני הכלים משלימים זה את זה: אחד מגן על הדלת של הבניין, והאחר על כל חדר. על ההבדל בין אנטי וירוס ל-EDR אפשר לקרוא בפוסט EDR או אנטי וירוס לעסק.
לכן אין מקום לבחור בין הכלים. עסק מוגן צריך כמה שכבות, והחומת אש היא רק אחת מהן.
במקרה של חשש לפריצה, יומני חומת האש הם לעיתים המקור הטוב ביותר להבנת מה קרה: מאיזו כתובת הגיעה התעבורה, לאיזה שירות, באיזו שעה. בלי יומנים, החקירה מבוססת על ניחושים.
התפקיד הבסיסי הוא סינון תעבורה לפי כללים. חומת אש עסקית מוסיפה לכך עוד כמה פעולות. היא מתרגמת כתובות פנימיות לכתובת ציבורית אחת, מה שמסתיר את מבנה הרשת הפנימית מהאינטרנט. היא מנהלת חיבורי VPN שמאפשרים לעובדים מרוחקים להתחבר בבטחה. והיא מתעדת תעבורה, כך שאפשר לחקור אירועים.
בחלק מהדגמים יש גם סינון אתרים לפי קטגוריות, בקרת יישומים, מניעת חדירות ובדיקת קבצים שמורדים. כל יכולת כזו מוסיפה הגנה, אבל גם דורשת הגדרה ותחזוקה.
חשוב להבין שחומת אש היא כלי הגנתי ולא קסם. היא מגינה רק על תעבורה שעוברת דרכה. מכשיר שמחובר לרשת סלולרית או לנקודה חמה פרטית עוקף אותה לגמרי.
חשוב גם לזכור שהסינון נעשה בשני כיוונים. חסימת תעבורה יוצאת יכולה למנוע מתוכנה זדונית שהצליחה להיכנס ליצור קשר עם שרת התקיפה שלה ולהוציא מידע החוצה, ולכן כללים על תעבורה יוצאת הם חלק מהגנה טובה.
חומת אש קלאסית בודקת כתובות ופורטים בלבד. זו הצורה הבסיסית והישנה, והיא מספיקה כשרוצים סינון פשוט. חומת אש מדור הבא, שמכונה לפעמים NGFW, מזהה גם אפליקציות ומשתמשים, ויודעת לחסום יישום מסוים גם אם הוא עובד דרך פורט רגיל.
יש גם ניהול מאוחד של איומים, UTM, שמרכז במכשיר אחד כמה יכולות כמו אנטי וירוס ברשת, סינון אתרים ומניעת חדירות. פתרונות כאלה נוחים לעסקים קטנים ובינוניים, כי הם מרכזים את הכול בניהול אחד.
הבחירה בין הסוגים תלויה ברמת הסיכון ובמורכבות הרשת. עסק שיש בו רק כמה עובדים ואין לו שרתים חשופים לאינטרנט עשוי להסתפק בפתרון פשוט יותר, אבל עסק שמטפל בנתוני לקוחות רגישים צריך יכולות מתקדמות.
הדגש הוא על התאמה, ולא על הדגם היקר ביותר. חומת אש שגדולה מדי יקרה ומסובכת לתחזוקה, וחומת אש קטנה מדי תיעשה לצוואר בקבוק כשהעסק יגדל.
כשבוחנים חומת אש, כדאי לבדוק כמה יכולות. סינון אתרים לפי קטגוריות מאפשר לחסום אתרים מסוכנים או לא רלוונטיים לעבודה. מניעת חדירות מזהה דפוסי תקיפה מוכרים ועוצרת אותם. VPN מאפשר גישה מאובטחת מהבית או מסניף אחר. בקרת יישומים מאפשרת להחליט אילו תוכנות מותר להפעיל ברשת.
יכולת נוספת היא ניהול רוחב פס, שמבטיח שיחות וידאו וטלפוניה בלי שהורדות כבדות יפגעו בהן. ויש גם דוחות ויומנים, שמראים מה קרה ברשת ועוזרים לחקור אירוע.
לא כל יכולת נחוצה לכל עסק. מומלץ להתחיל ממה שחשוב לאופי העבודה, ולא לשלם על הכול רק כי זה קיים. אפשר להרחיב אחר כך.
בעסקים עם כמה סניפים כדאי לחשוב גם על ניהול מרכזי, כך שאפשר לראות את כל החומות ולעדכן כללים משותפים במקום אחד, במקום לטפל בכל סניף בנפרד.
הבחירה מתחילה בשאלות על העסק. כמה עובדים ומכשירים מתחברים. כמה רוחב פס יש בקו האינטרנט. האם עובדים מרחוק, ובאילו שיטות. האם יש שרתים שנגישים מבחוץ. אילו שירותים קריטיים.
אחר כך בודקים ביצועים. חומת אש עם כל היכולות מופעלות מאטה את התעבורה, ולכן חשוב להסתכל על הביצועים בעומס האמיתי, ולא על המספר הגבוה ביותר במפרט. מומלץ לבחור ציוד שנותן מרווח, כדי שלא יהפוך לצוואר בקבוק.
נקודה שלישית היא ניהול ותמיכה. חומת אש שאף אחד לא יודע לנהל תהפוך לחשופה. לכן שואלים מי יגדיר, מי יעדכן ומי יטפל בתקלה. עסקים רבים בוחרים ספק שמנהל את החומת אש עבורם, ומקבלים בכך גם עדכונים ותיעוד. נושא זה קשור גם ל-תמיכה וניהול רשתות.
מומלץ לבדוק את הכללים אחרי כל שינוי ברשת, כמו הוספת שרת, מעבר לענן או התקנת מצלמות חדשות. שינוי כזה לרוב דורש כללים חדשים, ואם הם לא מוגדרים נכון, הוא עלול ליצור פרצה.
גם הציוד הטוב ביותר לא יגן אם הכללים שלו גרועים. הכלל הבסיסי הוא לחסום כברירת מחדל ולהתיר רק מה שנדרש. כשפותחים גישה, עושים את זה לשירות מסוים ולכתובות מסוימות, ולא לכל העולם.
חשוב לתעד כל כלל: למה נוצר, מי ביקש ומתי. עם הזמן נצברים כללים ישנים שאף אחד לא זוכר, והם עלולים להשאיר פרצות. סקירה תקופתית מסירה כללים שאינם נחוצים.
בנוסף מחליפים סיסמאות ברירת מחדל, מבטלים גישת ניהול מהאינטרנט, מפעילים אימות דו-שלבי לחשבונות מנהל ומעדכנים תוכנה בקביעות. הרבה פריצות מתרחשות דרך חומת אש שלא עודכנה.
כדאי לנהל חשבונות מנהל בנפרד לכל איש צוות, ולא להשתמש בחשבון משותף. כך אפשר לדעת מי ביצע כל שינוי ולבטל גישה כשמישהו עוזב.
אחד השימושים החשובים בחומת אש הוא הפרדה בין חלקי הרשת הפנימית. עובדים, אורחים, שרתים, מצלמות ומדפסות לא צריכים להיות באותה רשת. כשמפרידים ביניהם, אירוע בחלק אחד לא מתפשט אוטומטית לשאר.
חומת האש אוכפת את הכללים בין הרשתות: מה מותר לאורחים, מה מותר למצלמות, מי יכול לגשת לשרת הקבצים. בלעדיה ההפרדה היא רק חלוקה על הנייר. תכנון נכון של ההפרדה מוסבר בפוסט תכנון רשת ארגונית.
בעסקים שבהם יש מצלמות אבטחה, שעוני נוכחות או מסכים מחוברים, ההפרדה חשובה במיוחד, כי מכשירים כאלה מתעדכנים לעיתים רחוקות ויכולים להיות נקודת חולשה.
בעסקים שיש בהם יותר מרשת אחת, כדאי להפעיל גם מעקב אחרי ניסיונות חיבור שנחסמו. ריבוי ניסיונות מכתובת אחת הוא סימן אזהרה שכדאי להגיב אליו.
עובדים מרוחקים צריכים לגשת למשאבי המשרד בצורה מאובטחת, וחומת האש היא לרוב נקודת הכניסה. VPN יוצר ערוץ מוצפן בין העובד לרשת, ומאפשר לשלוט במה שהוא יכול לראות ולעשות.
כדאי להגדיר הרשאות לפי תפקיד, ולא לתת לכל משתמש גישה לכל הרשת. בנוסף, אימות דו-שלבי בחיבור VPN מקטין משמעותית את הסיכון שסיסמה שנגנבה תוביל לפריצה.
לפרטים נוספים על עבודה מרחוק מאובטחת ראו את הפוסט איך להתחבר למשרד מרחוק בצורה מאובטחת.
יש לתכנן גם מה קורה בזמן תקלה בחומת האש עצמה: האם התעבורה נחסמת או עוברת בלי בדיקה, ואיך מחזירים את המצב לתקין במהירות. תשובות ברורות לשאלות האלה חוסכות בהלה.
חומת אש היא לא התקנה חד פעמית. צריך לעדכן קושחה, כי יצרנים מפרסמים תיקוני אבטחה. צריך לעקוב אחרי יומנים ולהגיב להתראות, ולבדוק שהגיבוי של ההגדרות עדכני. כשחומת אש מתקלקלת, שחזור מהיר מגיבוי של התצורה חוסך שעות עבודה.
גם הרישיונות חשובים. חלק מהיכולות המתקדמות, כמו מניעת חדירות וסינון אתרים, תלויות במנוי פעיל, ובלעדיו הן מפסיקות להתעדכן. כדאי לדעת מתי המנוי פג ולחדש בזמן.
מומלץ גם לקבוע בדיקה תקופתית: האם הכללים עדיין נכונים, האם יש תעבורה חריגה, האם נפתחו פורטים שלא צריך. שגרה כזו מוסיפה הרבה לאבטחה בעלות קטנה.
גם בעסק קטן הגדרה מסודרת היא ההבדל בין הגנה אמיתית לתחושת ביטחון. המטרה היא שכל כלל יהיה מוסבר, וכל גישה פתוחה תהיה מוצדקת ומוגבלת.
הטעות הנפוצה היא להסתמך על נתב ביתי כחומת אש עסקית. טעות שנייה היא כללים רחבים מדי, כמו פתיחת גישה מלאה מכל מקום כדי לפתור בעיה מהר, ושכחה לסגור אותה. טעות שלישית היא אי עדכון הציוד.
טעות רביעית היא חומת אש יחידה בלי גיבוי, בעסק שתלוי באינטרנט. כשהיא נופלת, העסק נעצר. בעסקים רגישים שוקלים ציוד כפול. וטעות אחרונה היא חוסר תיעוד: כשהאדם שהגדיר את החומת אש עוזב, אף אחד לא יודע מה הוגדר ולמה.
בדרך כלל לא. נתב ביתי לא נותן שליטה מפורטת, ניהול משתמשים, VPN עסקי וסינון מתקדם. עסק קטן מאוד יכול להתחיל בפתרון פשוט, אבל כדאי לוודא שהוא מתאים לסיכון.
לא. היא מגינה ברמת הרשת, ואנטי וירוס או EDR מגינים על המחשב. כדאי להשתמש בשניהם.
לפי הנחיות היצרן, ובכל פעם שמתפרסם תיקון אבטחה חשוב. כדאי לקבוע בדיקת עדכונים קבועה.
היא יכולה, במיוחד כשכל היכולות המתקדמות פועלות. לכן חשוב לבחור דגם שמתאים לרוחב הפס ולעומס, ולבדוק ביצועים בפועל.
מי שמבין ברשתות ובאבטחה. בעסקים קטנים זה בדרך כלל ספק חיצוני, כי ניהול נכון דורש ידע ותשומת לב קבועה.
סיסמארטר מספקת ומתקינה פתרונות חומת אש לעסקים, כולל ציוד של Fortinet. אנחנו מתכננים את ההפרדה בין הרשתות, מגדירים כללים, מחברים VPN ומתחזקים את הציוד. פרטים נוספים בעמוד חומת אש.
אם אתם לא בטוחים שחומת האש שלכם מגינה כמו שצריך, או שאתם מתכננים רשת חדשה, אפשר ליצור קשר ונבדוק יחד מה קיים ומה חסר. לתמונה רחבה יותר על הגנה בעסק ראו את עמוד אבטחת מידע.
שירותים קשורים: חומת אש · Fortinet · אבטחת מידע · הקמת תשתיות תקשורת

כל הקמת רשת תקשורת במשרד שהינה מתקדמת חייבת להיות ניתנת להרחבה וגמישה כדי להתאים לצמיחה בארגון ולשינויים עתידיים. הטמיעו עיצוב רשת מודולרי המאפשר הרחבה קלה, וקבלו החלטה בשימוש בווירטואליזציה ובשירותים מבוססי ענן כדי לייעל את הניהול ולהפחית עלויות.
קראו עוד ←
תיקון 13 לחוק הגנת הפרטיות בעסק: מיפוי מידע, בקרת גישה, גיבוי, הצפנה ותגובה לאירוע. מדריך מעשי לצד המחשוב והאבטחה.
קראו עוד ←
התמיכה ב-Windows 10 הסתיימה. איך בודקים התאמה ל-Windows 11, מתי מחליפים מחשבים ואיך מתכננים שדרוג בעסק בלי השבתות.
קראו עוד ←
מה ההבדל בין EDR לאנטי וירוס, מתי אנטי וירוס מספיק ומתי צריך זיהוי ותגובה. השוואה פשוטה לבעלי עסקים.
קראו עוד ←
כמה עולה תמיכה במחשבים לעסק? מודלי תמחור: לפי שעה, מכסת שעות או ניהול חודשי, ומה משפיע על המחיר. מדריך לבעלי עסקים.
קראו עוד ←
איך מזהים הודעות דיוג, למה אימות דו-שלבי חשוב ואילו שיטות מומלצות לעסק. כללים פשוטים להפחתת הסיכון מדואר ומקישורים.
קראו עוד ←
תוכנית התאוששות מאסון (DR) לעסק: מושגי RTO ו-RPO, סדר עדיפויות למערכות, גיבוי 3-2-1 ובדיקות שחזור. מדריך מעשי.
קראו עוד ←
העלות הממוצעת של השבתת מערכות מידע לעסק בינוני עומדת על כ-8,000$ לשעה. זהו סכום עצום שלא כולל את הנזק ארוך הטווח למוניטין העסקי ואובדן אמון הלקוחות.
קראו עוד ←
60% מהעסקים שנפגעו ממתקפת סייבר נסגרים תוך חצי שנה. גלו אילו אמצעי אבטחה מונעים השבתה, מגנים על המידע ושומרים על העסק פועל — גם תחת מתקפה.
קראו עוד ←לא כדאי לפספס גם את אלו..
שירותי מחשוב ושירותי IT לעסק עם סל של שירותים הניתנים לעסק ולארגון במסגרת הסכם שירות הכוללים שירותי תמיכה 24/7, אבט…
שירותי אבטחת מידע, צוות תגובה מהירה צוות SOC מקצועים המבצעים ניטור 24/7 כולל טיפול בתקלות בזמן אמת, מעטפת הגנה מלאה…